

ISPConfig 3 - kompletni sprava serveru
ISPConfig slouzi ke kompletni sprave linuxoveho serveru; nejcasteji se s timto softwarem setkate o webhosteru a poskytovatelu VPS (virtualni server). Na velikosti ovladaneho serveru nezalezi; ISPConfig muzete vyuzit i pro vas domaci server.
Instalace ovladaciho panelu ISPConfig je jednoducha, ale protoze neni tematem tohoto navodu, odkazi vas na oficialni navody vyrobce. Podpora produktu a navody k instalaci jsou velice dobre zpracovany a postup najdete pro ruzne kombinace webovych serveru a serverovych distribuci. Vyrobce nabizi i asistovanou instalaci na server, ktera vsak neni levna.
Po nainstalovani na server (ci zrizeni vaseho serveru hosterem) se prihlaste do ISPConfig panelu. Typicky se nachazi na portu 8080 vasi domeny ci IP adresy serveru.
Po prihlaseni prejdete do sekce Sites a otevrete nastaveni domeny, pro kterou chcete certifikat nainstalovat. Dostanete se do nastaveni Web Domain, sprava SSL certifikatu je u ISPConfig pod zalozkou SSL.
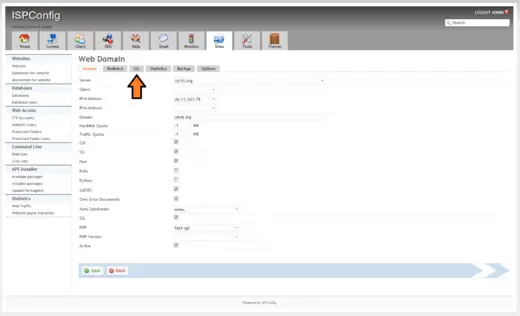
Nastaveni domeny v ISPConfig. Pro zvetseni kliknete.
V zalozce SSL mate moznost bud zadat udaje pro vygenerovani self-signed certifikatu, nebo vlozeni vasich jiz pripravenych klicu a instalaci certifikatu duveryhodneho.
Pokud nechcete mit na webu vyhruzne varovani o neduveryhodnem certifikatu, nepouzivejte self-signed certifikat. Pokud budou vasi domenu navstevovat cizi navstevnici, je neduveryhodny certifikat naprosto nevhodny.
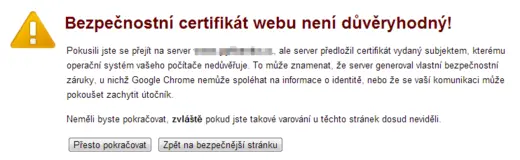
Doporucuji proto postupovat druhou moznosti, a to je pouzit duveryhodny certifikat. Nejlevnejsi SSL certifikat muzete ziskat na SSLmarket; tato investice se rozhodne vyplati. Pro vystaveni duveryhodneho certifikatu budete potrebovat vyrobit privatni a verejny klic.
Vygenerovani klicu SSL certifikatu
Vas ISPConfig bezi na linuxovem serveru, proto pro generovani klicu pouzijeme OpenSSL. Prihlaste se na server pres SSH a vygenerujte par klicu nasledujicimi prikazy. Pro protokol SSH na Windows doporucuji program PuTTY.
Privatni klic (bitova hloubka 2048, ulozi se do souboru pkey.key ve slozce uzivatele v /home):
openssl genrsa -out pkey.key 2048Verejny klic - CSR request (ulozi se tamtez pod nazvem request.csr):
openssl req -new -key pkey.key -out request.csrNasledne vas program vyzve k zadani udaju pro verejny klic.
Country Name (2 letter code) [US]: Nazev statu velkymi pismeny dle normy ISO, napriklad CZ
State or Province Name (full name) []: Napriklad Czech Republic
Locality Name (eg, city) []: Mesto, kde mate sidlo. Napriklad Praha, Brno
Organization Name (eg, company) []: Nazev organizace ci osoby zadajici o certifikat
Organizational Unit Name (eg, section) []: Nazev organizacni jednotky ci oddeleni. Muzete zadat napriklad Internet, Software, Marketing.
Common Name (eg, YOUR name) []: Nejdulezitejsi udaj - domena, pro kterou bude certifikat vystaven. Rozlisuje se tvar domeny s WWW a bez, stejne jako domeny nizsiho radu. Napriklad www.sslmarket.cz.
Email Address []: E-mailova adresa - neni pozadovano, nevyplnujte.
Nasleduji jeste dva rozsirujici atributy, ktere nevyplnujte (jen potrdte Enterem):
A challenge password []: Heslo, ktere se dle standardu pouziva pro revokaci. Nevyplnujte!
An optional company name []: Jiny nazev spolecnosti.
Kontrola verejneho klice pro SSL certifikat
V souboru s CSR requestem najdete zadost o certifikat zakodovanou ve formatu Base64, ktery slouzi pro ulozeni binarnich dat v textove podobe. Na prvni pohled vam proto prijdou data jako nesmyslny text. Chcete-li si udaje v CSR overit, muzete pouzit nas webovy nastroj Kontrola CSR.
Pouziti vytvorenych klicu
Jak jiz bylo napsano vyse, klice byly vygenerovany v textove podobe a jsou zakodovany v Base64. Prakticky to znamena to, ze muzete klice a certifikaty kopirovat a vkladat jako text, coz by u binarnich dat nebylo mozne.
Spustte sveho spravce souboru, napriklad mc, a prejdete do vasi domovske slozky. Tam najdete soubory s klici a otevrete je stisknutim klavesy F4.
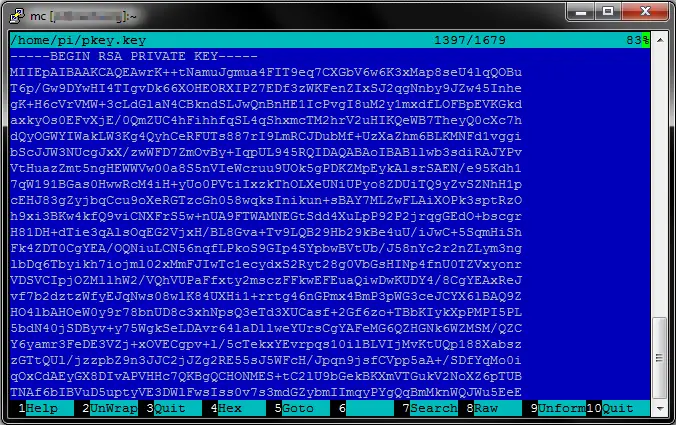
Oba klice nyni pres Ctrl+C a Ctrl-V preneste do ISPConfigu a zalozky SSL certifikatu. Do jednotlivych poli vlozte soucasti SSL certifikatu, ktery bude server pouzivat pro vasi domenu.
- SSL key - privatni klic
- SSL request - verejny klic (CSR)
- SSL certificate - certifikat vystaveny CA, nebo zaslany od SSLmarket
- SSL bundle - zprostredkujici (Intermediate) certifikat, dulezity pro duveryhodnost
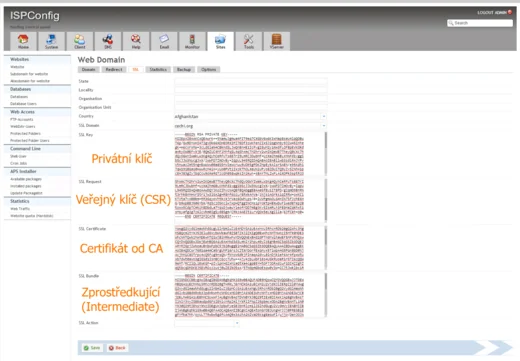
Vlozeni SSL certifikatu a klicu do ISPConfig. Pro zvetseni kliknete.
Po vlozeni vsech casti vyberte v nabidce SSL Action polozku Save certificate. Tim se vse ulozi na server. Vratte se na prvni zalozku Domain, zatrhnete SSL a kliknete opet na Save. Tim zapnete zabezpeceny protokol pro danou domenu.
SSL certifikat a klice jsou ulozeny v adresari /usr/local/ispconfig/interface/ssl/ v souborech ispserver.crt, csr a key.
Provedte restart weboveho serveru Apache:
sudo /etc/init.d/apache2 restartnebo Nginx:
sudo /etc/init.d/nginx restartKontrola funkcnosti SSL certifikatu
Zkontrolujte, zdali webovy server SSL certifikat pouziva; bud muzete navstivit danou domenu pres HTTPS, nebo pouzit nas overovac SSL certifikatu.
SSL certifikat muzete pouzit i pro jine ucely
Pokud vse funguje v poradku, muzete zapremyslet o vyuziti vaseho noveho SSL certifikatu i pro jine ucely, nez je zabezpeceni webu. Pokud mate certifikat vystaven pro domenu, na ktere bude vice sluzeb, muzete ho pouzit napriklad pro postu (napriklad servery Dovecot, Postfix a Courier), pro FTP ci pro zabezpeceni jakekoliv komunikace vaseho serveru. SSL certifikat rovnez vyuzijete, pokud se na serveru prihlasujete k webovemu rozhrani posty (Webmaily Roundcube, Squirrelmail).
Certifikat budete mit typicky vystaven pro jednu domenu (adresu), na ktere bude pravdepodobne vas web. Pokud budete potrebovat zabezpecit subdomeny vaseho serveru, nebo zabezpecit uplne jine domeny, muzete vse vyresit certifikatem se SAN (DNS nazvy). Do takoveho certifikatu pridate vsechny nazvy, pro ktere chcete mit certifikat platny a duveryhodny.
Na zaver mi dovolte zduraznit dulezitost sifrovani prihlasovacich udaju. At uz se na vasem serveru prihlasujete na web, webmail ci pouzivate e-mailoveho klienta, prihlasovaci udaje v zadnem pripade nesmi putovat nezabezpecenym protokolem.
Specialista pro bezpečnostní SSL certifikáty
DigiCert TLS/SSL Professional
e-mail: jindrich.zechmeister(at)zoner.cz