DigiCert Code Signing EV
Code Signing EV je certifikát pro podpis kódu s nejvyšší úrovní ověření – Extended Validation. Stejně jako každý Code Signing certifikát potvrzuje, kdo software vydal, a chrání aplikaci před jakoukoliv změnou po podepsání. Vaše firma však navíc prochází nejdůkladnějším prověřením, jaké certifikační autority nabízejí, a certifikát otevírá dveře, které běžný podpis neotevře: bez EV certifikátu nelze v programu Microsoft Hardware Dev Center odesílat ovladače pro Windows k podpisu ani k certifikaci. Privátní klíč je uložen na hardwarovém tokenu nebo v HSM, takže jej nelze zkopírovat ani zneužít.
 Objednat certifikát
 Srovnání certifikátů

bez zeleného řádku

Podpora SANů
Doba vystavení
Důvěryhodnost
- Cena od 16 900 Kč
- Platnost 1-3 roky
- Určení aplikace, ovladače, skripty, Java
- Podpis ovladačů Microsoft Hardware Dev Center
- Algoritmus veřejného klíče RSA
- Hashovací algoritmus SHA-256 a vyšší
- Délka veřejného klíče 3.072/4.096 bitů
- Kořenová CA DigiCert Trusted Root G4
- Garance vrácení peněz 30 dní
- Přegenerování certifikátu Zdarma
- Domény v certifikátu nepoužívají se (podpis na firmu)
- Privátní klíč token, HSM či KeyLocker
Doporučené použití certifikátu
Code Signing EV je správnou volbou všude tam, kde nestačí „jen“ podepsat aplikaci, ale je potřeba prokázat identitu vydavatele na nejvyšší možné úrovni. Typicky jde o výrobce hardwaru a vývojáře ovladačů pro Windows (zařízení, síťové a VPN klienty, bezpečnostní a virtualizační software), pro které je EV certifikát podmínkou spolupráce s Microsoftem. Dále o softwarové firmy dodávající do korporací, bank a státní správy, kde odběratelé EV podpis často vyžadují ve svých bezpečnostních politikách, a o všechny vývojáře, jejichž značka je atraktivním cílem pro útočníky šířící malware pod cizím jménem.
Co znamená EV podpis (extended validation) u Code Signing certifikátů
EV (Extended Validation) je nejpřísnější úroveň ověření, kterou certifikační autority nabízejí. Před vydáním certifikátu ověřuje DigiCert podle závazných pravidel CA/Browser Forum nejen existenci firmy v obchodním rejstříku, ale také její fyzickou adresu a skutečnou provozní činnost, totožnost a oprávnění osoby, která certifikát objednává, a schválení objednávky ze strany odpovědného zástupce firmy. Ověřené údaje – například jurisdikce, identifikační číslo a typ organizace – jsou přímo součástí certifikátu, takže kdokoliv si může v detailu podpisu zkontrolovat, s jakou firmou má co do činění.
Mnozí velcí i menší výrobci softwaru čelí pokusům o zneužití svého jména. Útočníci se snaží získat Code Signing certifikát na podvodnou nebo vydávanou identitu, případně ukrást certifikát skutečné firmy, a podepsat jím malware. Přísné ověření EV takové pokusy výrazně ztěžuje a uložení privátního klíče na hardwarový token či HSM brání jeho odcizení – klíč nelze z tokenu exportovat, a bez tokenu a hesla k němu tedy podepsat nic nejde.
Přínos EV podpisu aplikací
Hlavním praktickým přínosem EV certifikátu je přístup k podepisování ovladačů pro Windows. Ovladače jádra (kernel-mode) se dnes pro Windows 10 a 11 podepisují prostřednictvím Microsoftu v portálu Hardware Dev Center. Aby mohla vaše firma ovladače odesílat k podpisu (attestation signing) nebo k certifikaci Windows Hardware Compatibility Program (WHCP), musí mít ke svému účtu přiřazený EV Code Signing certifikát. Standardní OV certifikát ani cloudové podepisovací služby tuto podmínku nesplňují.
Dalším přínosem je nejvyšší důvěryhodnost identity vydavatele. EV certifikát dokládá, že za aplikací stojí důkladně prověřená a skutečně existující firma. To oceníte při dodávkách do prostředí s přísnými bezpečnostními požadavky, v bezpečnostních auditech i ve výběrových řízeních, kde odběratelé EV podpis často uvádějí jako požadavek.
Třetí velkou výhodou je zvýšená bezpečnost použití. Certifikát a jeho privátní klíč jsou uloženy na hardwarovém tokenu, který od nás obdržíte, případně v cloudovém HSM DigiCert KeyLocker.
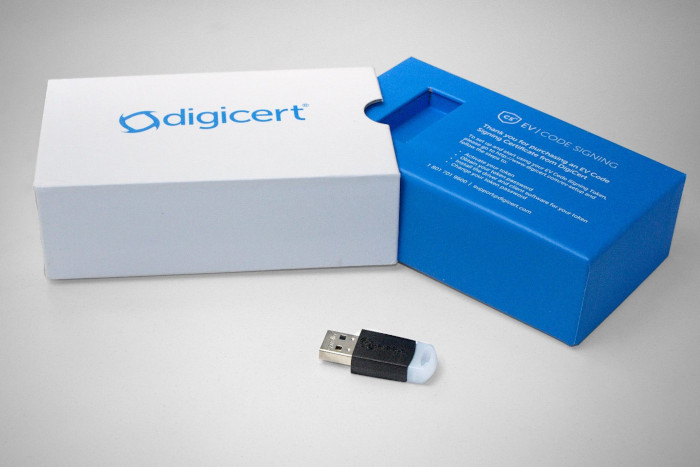
Uložení klíčů na HW token chrání certifikát před zneužitím. Nemusíte ho mít uložený v počítači a riskovat jeho krádež. Certifikát i privátní klíč jsou uloženy na tokenu a pro jejich použití potřebujete heslo. Případný zloděj by musel nejen fyzicky ukrást token, ale znát i vaše heslo k němu.
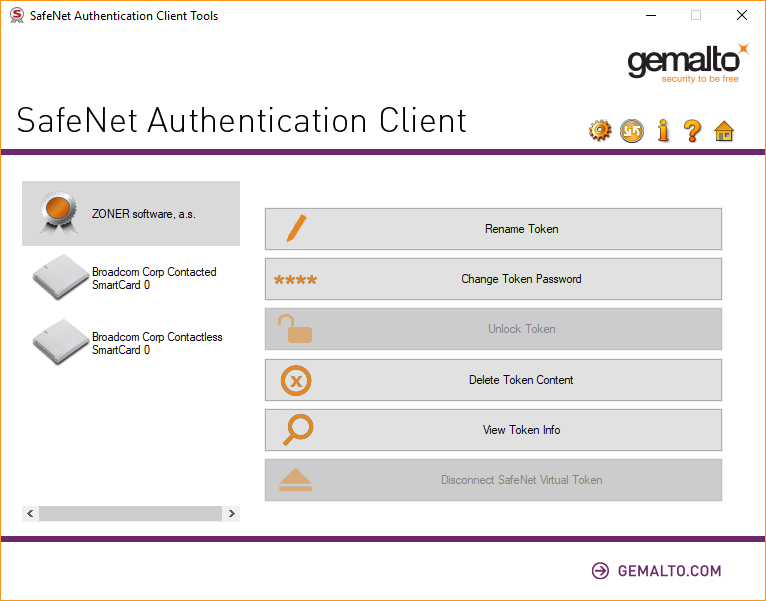
Token potřebujete pro provedení každého podpisu. Při podepisování aplikace se spustí obslužná aplikace tokenu, do které zadáte heslo k privátnímu klíči, a aplikace bude podepsána. Po několikerém zadání špatného hesla se token zablokuje, čímž je vyloučeno prolamování hesla například slovníkovým útokem.
Code Signing EV certifikát přináší nejvyšší úroveň ověření vydavatele, možnost podepisovat ovladače pro Windows a majitele certifikátu chrání před krádeží a zneužitím certifikátu.
Ceník DigiCert Code Signing EV certifikátu
Certifikát můžete využít na všech vývojových platformách, protože je univerzální. Aplikace podepsaná pomocí Code Signing EV certifikátu je vždy zaručeně důvěryhodná ve Windows SmartScreen filtru.
Jednoletý
- Při koupi od nás ušetříte
- ! Nutno přikoupit token za 1000 Kč či KeyLocker
Ceny uvedené bez DPH.
Zobrazení certifikátu
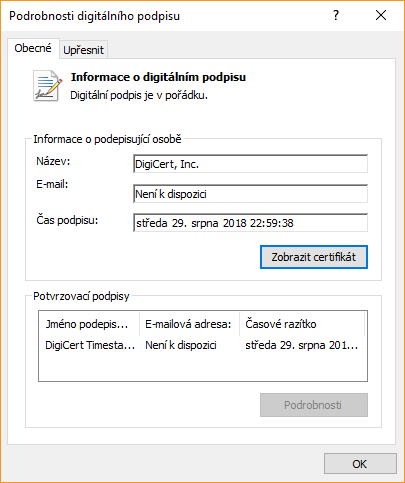
Při spuštění aplikace podepsané DigiCert Code Signing EV certifikátem zobrazí Windows v dialogu Řízení uživatelských účtů (UAC) jako ověřeného vydavatele název vaší společnosti. Ve vlastnostech souboru na kartě Digitální podpisy si uživatel může ověřit, kdo soubor podepsal, kdy k podpisu došlo (časové razítko) a kterou certifikační autoritou byl certifikát vydán. Detail EV certifikátu navíc obsahuje rozšířené ověřené údaje o firmě, jako je jurisdikce, identifikační číslo a typ organizace.
Podporované platformy
DigiCert Code Signing EV certifikát je univerzální – jedním certifikátem podepíšete kód pro všechny níže uvedené platformy.
-
Microsoft Authenticode
Certifikát je určený pro podpis souborů .exe, .dll, .sys, .cab, .ocx, .msi a .msix i PowerShell skriptů. EV certifikát je podmínkou pro podpis ovladačů v Microsoft Hardware Dev Center a pro certifikaci Windows Hardware Compatibility Program (WHCP).
-
Java
Certifikát určený pro Java aplikace. Podepisuje soubory .jar a je podporován prostředím Java Runtime Environment (JRE).
-
Microsoft Office a VBA
Certifikát je určený pro podpis VBA objektů a maker. Vhodné pro Microsoft Office a aplikace třetích stran používajících VBA.
-
Adobe AIR
Digitálně podepisuje soubory .air a .airi aplikací postavených na platformě AIR.
-
Android
Certifikátem lze podepsat soubory .apk, například pro distribuci aplikací mimo Google Play. Pro publikaci v Google Play se používá podepisovací klíč spravovaný v rámci Google Play.
-
Microsoft Windows Phone
Digitálně podepisuje kód pro starší platformy Windows Phone a Xbox 360.
-
Qualcomm BREW
Digitálně podepisuje BREW aplikace vývojářů.
FAQ - nejčastější dotazy
Uložení privátního klíče na certifikovaný hardware (token nebo HSM splňující FIPS 140-2 Level 3 či Common Criteria EAL 4+) vyžadují pravidla CA/Browser Forum. Klíč z tokenu nelze zkopírovat ani exportovat a pro jeho použití je nutné zadat heslo. Krádež a zneužití certifikátu jsou tím mnohem obtížnější než u klíče uloženého v souboru na disku.
Při použití fyzického tokenu musí být token připojen k počítači, na kterém podepisování probíhá. Pokud podepisujete v týmu nebo z build serveru, doporučujeme místo tokenu cloudové HSM DigiCert KeyLocker, ve kterém lze oprávnění k podpisu přidělit více uživatelům a podepisovat i z CI/CD pipeline. Uložení certifikátu do vlastního HSM rádi zkonzultujeme s naší podporou..
Možnost exportu certifikátu neexistuje, protože by bylo nutné exportovat též privátní klíč; to z bezpečnostních důvodů není možné. Uložení certifikátu na token by pak nemělo žádný smysl.
Pro práci s tokenem potřebujete podpůrnou aplikaci Safenet, která je dostupná pro Windows, Linux a macOS. Bez ní nebude token fungovat. Pro KeyLocker se používá klientský nástroj DigiCert, rovněž dostupný pro Windows, Linux a macOS. Ke každému podpisu doporučujeme přidat časové razítko (timestamp), díky kterému zůstane podpis platný i po vypršení certifikátu.
Code Signing EV certifikát není vázán na jednu platformu. Typické použití je pro Microsoft Authenticode, včetně podpisu ovladačů přes Microsoft Hardware Dev Center, ale můžete s ním podepisovat i aplikace pro Javu nebo makra VBA v Office.
Z pohledu vývojového prostředí potřebuje tento typ certifikátu pro podpis podpůrnou aplikaci Safenet (při uložení na tokenu), která je dostupná pro Windows, Linux a MacOS, případně klientský nástroj DigiCert KeyLocker.
Na fyzickém tokenu to není možné. Jeden certifikát je uložen pouze na jednom tokenu a privátní klíč z něj nelze exportovat. Pokud potřebuje podepisovat více lidí nebo automatizovaný build server, zvolte cloudové HSM DigiCert KeyLocker, kde správce přidělí oprávnění k podpisu více uživatelům, aniž by klíč kdykoliv opustil HSM. Druhou možností je zakoupit více certifikátů na samostatných tokenech.
Ano. Ovladače jádra pro Windows 10 a 11 podepisuje Microsoft prostřednictvím portálu Hardware Dev Center. Aby mohla vaše firma odesílat ovladače k podpisu (attestation signing) nebo k certifikaci Windows Hardware Compatibility Program (WHCP), musí mít ke svému účtu v Hardware Dev Center přiřazený platný EV Code Signing certifikát. Tímto certifikátem pak podepisujete balíčky, které do portálu nahráváte.
Podle pravidel CA/Browser Forum mohou mít Code Signing certifikáty vydané od 1. 3. 2026 platnost nejvýše 460 dní (DigiCert vydává maximálně 459 dní). Certifikát je tedy potřeba obnovovat zhruba jednou ročně.
Software podepsaný s časovým razítkem zůstává důvěryhodný i po vypršení certifikátu – razítko prokazuje, že podpis vznikl v době jeho platnosti. Pro Hardware Dev Center musí být EV certifikát platný v okamžiku odeslání ovladače.