

Proc vzniklo toto rozsireni?
V drivejsich verzich HTTP protokolu se nepocitalo s provozem vice domen na jednom serveru. Predpokladalo se, ze kazda domena bude mit svuj vlastni stroj. Ve svem dotazu prohlizec neuvedel, jakou domenu chce navstivit, coz se pozdeji ukazalo jako omezeni. Podpora virtualnich serveru byla do protokolu HTTP doplnena ve verzi 1.1, kterou byl tento problem vyresen. Klient v zahlavi dotazu zacal uvadet, jakou domenu (virtualni server) chce navstivit.
Prakticky stejny problem vsak bylo nutne vyresit pri pouziti sifrovaneho protokolu HTTPS. Nazev domeny, kterou chce prohlizec navstevnika videt, je v protokolu HTTP prenesen opet v zahlavi dotazu. Pri sifrovane komunikaci se napred vymeni klice, navaze se sifrovana komunikace, a server tudiz nevi, jaky certifikat pro navazani komunikace pouzit. Vybere tedy nahodny, nebo prvni, ktery je uveden v konfiguraci serveru.
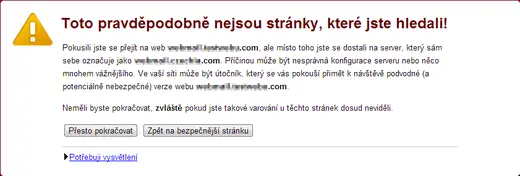
Takovy postup samozrejme casto zpusobuje zamenu, ktera se v prohlizeci navstevnika projevuje neprijemnym upozornenim na chybu v zabezpeceni a vyzvou k opusteni webu. Duvodem je nesoulad navstivene domeny a domeny, pro kterou byl certifikat vystaven (Common name certifikatu).
Pouziti SNI (Server Name Indication) problem vyresi
Vyclenovat pro kazdy certifikat a kazdou zabezpecenou domenu samostatnou IP adresu je neprakticke, navic IPv4 adresy kvapem dochazi a zvysuji naklady na provoz serveru. Dynamicky se tez rozviji technologie virtualnich serveru a cloudu, kdy je na jednom fyzickem serveru hostovano vice ruznych domen. Stavajici technologie staly pred vyzvou, jak se s problemem vyporadat a vysledkem je prave podpora metody SNI (Server Name Indication).
Podpora SNI musi byt na obou stranach, jak na serveru, tak i u klienta. Klient podporujici SNI muze pred vymenou sifrovacich klicu nejprve sdelit jmeno pozadovaneho weboveho serveru a server tak muze vybrat prislusny sifrovaci klic (certifikat) pozadovaneho virtualniho serveru nebo domeny. Na jedne IP adrese potom mohou byt ruzne domeny s ruznymi SSL certifikaty a problem nenastane.
Kompatibilita operacnich systemu a prohlizecu
Kompatibilita metody SNI s prohlizeci a operacnimi systemy navstevniku je bohuzel zatim jeji slabinou. Dynamickemu rozsireni metody SNI na serverech zatim brani nekompatibilita systemu Windows XP v kombinaci s Internet Explorerem 8 a nizsim. Prohlizece "externi" jiz titmto problemem netrpi.
Prohlizece
Prohlizece s podporou TLS server name indication
- Mozilla Firefox 2.0 nebo novejsi
- Opera 8.0 nebo novejsi (musi byt povolen protokol TLS)
- Internet Explorer 7 (Vista, ne XP) nebo novejsi
- Google Chrome
- Safari 3.2.1 Mac OS X 10.5.6
Servery
- Apache 2.2.12 nebo novejsi s podporou mod_gnutls nebo mod_ssl
- Cherokee, jestlize je kompilovany s TLS podporou
- Nove verze lighttpd 1.4.x a 1.5.x
- Nginx doprovazeny vestavenym OpenSSL s SNI podporou
- Microsoft IIS 8 - Ve Windows Server 8 Beta je jiz podpora vazeb s SNI
Knihovny
- NameGerson NSS
- OpenSSL 0.9.8f - zkompilovane s volbou --enable-tlsext; verze 1.0.0 obsahuje podporu SNI
- GNU TLS
Nepodporovane operacni systemy a prohlizece
Nasledujici kombinace nepodporuji SNI:
- Windows XP a Internet Explorer 6, 7 a 8
- Konqueror/KDE nizsi nez 4.7
- Microsoft Internet Information Server IIS do verze 7 (vcetne)
Zdroj: Clanek wikipedia
Obavate se problemu s SNI? Vyuzijte SAN certifikat!
Pokud nechcete riskovat, ze nektery z vasich navstevniku opusti vase stranky kvuli vyse zminene chybe, muzete problem vyresit s pouzitim SSL certifikatu se SAN. SAN alternativni jmena rozsiruji certifikat o dalsi domeny, pro ktere je duveryhodny. Celkove muzete mit az 25 domen na jednom serveru s jednou IP adresou, pro kterou bude platny jeden SSL certifikat se SAN.
Z nasi nabidky pro tento ucel doporucuji certifikat GeoTrust True BusinessID, ktery podporuje az 24 SAN nazvu, vcetne internich nazvu server a privatnich IP adres. Zabezpecit muzete tez svuj server Microsoft Exchange. Cena tohoto univerzalniho SSL certifikatu zacina jiz na 2 498 Kc rocne!
Specialista pro bezpečnostní SSL certifikáty
DigiCert TLS/SSL Professional
e-mail: jindrich.zechmeister(at)zoner.cz