DigiCert Code Signing
Code Signing certifikát s ověřením organizace (OV) umožňuje vývojářům a softwarovým firmám digitálně podepsat aplikace, instalátory, knihovny, skripty a další soubory distribuované přes internet. Podpis potvrzuje dvě věci: kdo software vydal – uživatel místo „Neznámý vydavatel“ uvidí ověřený název vaší firmy – a že se kód od okamžiku podepsání nezměnil. Jakákoliv úprava souboru po podpisu (například podvržení malwaru při distribuci) podpis zneplatní a operační systém na to uživatele upozorní. Pro naprostou většinu vývojářů je dnes standardní OV Code Signing tou nejrozumnější volbou.
 Objednat certifikát
 Srovnání certifikátů


bez zeleného řádku
Podpora SANů
Doba vystavení
Důvěryhodnost
- Cena od 7 300 Kč
- Platnost 1 roky
- Určení Windows aplikace, skripty, Java
- Rozpoznání podpisu Windows, Java a další platformy
- Algoritmus veřejného klíče RSA
- Hashovací algoritmus SHA-256 a vyšší
- Délka veřejného klíče 3.072/4.096 bitů
- Kořenová CA DigiCert Trusted Root G4
- Garance vrácení 30 dní
- Přegenerování certifikátu Zdarma
- Domény v certifikátu nepoužívají se (podpis na firmu)
- Privátní klíč token, HSM či KeyLocker
Doporučené použití certifikátu
Certifikát pro podepisování kódu je dnes standardní výbavou každého, kdo distribuuje software pro Windows – ať už jde o komerční aplikaci, interní nástroj, instalátor MSI, knihovnu DLL nebo PowerShell skript. Nepodepsaný software působí na uživatele nedůvěryhodně, systém u něj zobrazuje „Neznámý vydavatel“ a firemní politiky (AppLocker, WDAC, Smart App Control ve Windows 11) jej často vůbec nepustí ke spuštění.
Windows navíc používá filtr Microsoft Defender SmartScreen, který hodnotí reputaci stahovaných souborů. Reputace se odvozuje od samotného souboru i od certifikátu, kterým je podepsaný, a buduje se postupně podle toho, kolik uživatelů soubor bez problémů stáhne a spustí. Nově vydaná aplikace proto může varování SmartScreen vyvolat i s platným podpisem – podpis ale umožní, aby se reputace navázala na vaši firmu a přenášela se i na další verze podepsané stejným certifikátem. Od roku 2024 to platí stejně pro OV i EV certifikáty: Microsoft odebral EV certifikátům zvláštní zacházení a EV podpis už neznamená okamžitou reputaci ani jistotu, že SmartScreen varování nezobrazí. Rozšířené ověření s Code Signing EV certifikátem má dnes smysl hlavně tam, kde jej vyžaduje konkrétní platforma nebo zákazník (např. registrace do programu Microsoft Hardware Dev Center pro podepisování ovladačů či požadavky firemních odběratelů).
Code Signing certifikát od veřejné certifikační autority naopak není potřeba pro publikaci mobilních aplikací – Google Play i App Store používají vlastní podepisovací mechanismy (vývojářský klíč, resp. certifikáty Apple Developer). Pro macOS (Gatekeeper, notarizace) je rovněž nutný certifikát Apple Developer ID.
Všechny Code Signing certifikáty (OV i EV) jsou od 15. 5. 2023 vydávány už pouze na hardwarový token, vlastní HSM nebo do cloudového HSM DigiCert KeyLocker – privátní klíč tak nelze zkopírovat ani exportovat. Více informací zde.
Ceník DigiCert Code Signing certifikátu
Certifikát není vázaný na konkrétní vývojové prostředí – funguje se Signtoolem, jarsignerem i v CI/CD pipeline.
Jednoletý
- Při koupi od nás ušetříte
- ! Nutno přikoupit token či KeyLocker
Ceny uvedené bez DPH.
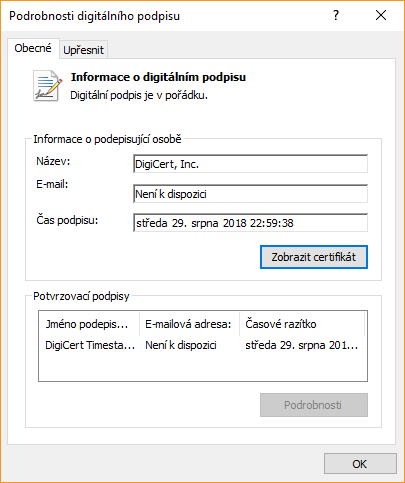
Zobrazení certifikátu
Při spuštění aplikace podepsané DigiCert Code Signing certifikátem zobrazí Windows v dialogu Řízení uživatelských účtů (UAC) jako ověřeného vydavatele název vaší společnosti místo varování „Neznámý vydavatel“. Ve vlastnostech souboru na kartě Digitální podpisy si uživatel může ověřit, kdo soubor podepsal, kdy k podpisu došlo (časové razítko) a kterou certifikační autoritou byl certifikát vydán.
FAQ - nejčastější dotazy
Podpis zaručuje, že systém zobrazí ověřeného vydavatele a pozná jakoukoliv změnu souboru. Neznamená ale automaticky, že se aplikace spustí bez jakéhokoliv varování.
Ve Windows rozhoduje o varování filtr Microsoft Defender SmartScreen na základě reputace. Ta se buduje postupně – podle počtu stažení a spuštění souboru a podle historie certifikátu, kterým podepisujete. Krátce po vydání nové aplikace (nebo po přechodu na nový certifikát) se proto varování může objevit i u podepsaného souboru. Od roku 2024 to platí pro OV i EV certifikáty stejně – EV certifikát už okamžitou reputaci nezajistí.
Reputaci pomůžete budovat tím, že podepisujete každé vydání, používáte stále stejný certifikát, ke každému podpisu přidáváte časové razítko a soubory po podpisu už neměníte. Pokud SmartScreen podle vás označuje aplikaci neprávem, můžete ji nahlásit Microsoftu k přezkoumání přes portál Microsoft Security Intelligence.
Některé platformy navíc vyvolávají bezpečnostní upozornění už z principu – například Java aplikace spouštěné z webu.
Privátní klíč musí být uložen na certifikovaném hardwaru – na USB tokenu, ve vlastním HSM nebo v cloudovém HSM DigiCert KeyLocker. Samotné podepisování pak probíhá přes nástroje dané vývojové platformy (např. Signtool, jarsigner), které se odkazují na úložiště s certifikátem. Ke každému podpisu doporučujeme přidat časové razítko (timestamp) – díky němu zůstane podpis platný i po vypršení certifikátu.
Typické použití je Microsoft Authenticode – podpis souborů EXE, DLL, MSI, CAB, ovládacích prvků, PowerShell skriptů nebo maker VBA v Office. Certifikátem můžete podepisovat také Java aplikace (JAR) a další formáty, které podporují standardní X.509 podpis kódu. Ve Windows se typicky používá nástroj Signtool, který je součástí Windows SDK.
Certifikát naopak není určen pro publikaci aplikací v Google Play a App Store ani pro macOS – tyto platformy používají vlastní vývojářské certifikáty. Ovladače jádra Windows se dnes podepisují přes Microsoft (Hardware Dev Center), kde je pro registraci vyžadován EV certifikát.
DigiCert Code Signing certifikát i DigiCert Code Signing EV certifikát jsou vystavovány na token nebo do KeyLockeru. Pro podpis s tokenem potřebujete podpůrnou aplikaci Safenet, pro KeyLocker klientský nástroj DigiCert – oba jsou dostupné pro Windows, Linux a macOS.
Na fyzickém tokenu to není možné. Jeden certifikát je uložen pouze na jednom tokenu a privátní klíč z něj nelze exportovat – podepisovat tak může jen ten, kdo má token fyzicky u sebe. Pokud potřebuje podepisovat více lidí nebo automatizovaný build server, je vhodnější zvolit cloudové HSM DigiCert KeyLocker: správce v něm může přidělit oprávnění k podpisu více uživatelům a podepisovat lze i z CI/CD pipeline, aniž by klíč kdykoliv opustil HSM. Druhou možností je zakoupit více certifikátů na samostatných tokenech.
Oba typy dnes mají privátní klíč povinně na tokenu nebo v HSM a oba Windows SmartScreen hodnotí stejně – reputaci si musí vybudovat. EV certifikát se liší přísnějším ověřením organizace. Prakticky jej potřebujete hlavně pro registraci do Microsoft Hardware Dev Center (podepisování ovladačů) nebo pokud jej výslovně vyžaduje váš zákazník či platforma. Kupovat EV jen kvůli SmartScreenu už smysl nemá – pro běžnou distribuci aplikací plně postačí OV certifikát.
Podle pravidel CA/Browser Forum mohou mít Code Signing certifikáty vydané od 1. 3. 2026 platnost nejvýše 460 dní (DigiCert vydává maximálně 459 dní). Víceleté certifikáty se proto už nevydávají a certifikát je potřeba obnovovat zhruba jednou ročně.
Software podepsaný s časovým razítkem zůstává důvěryhodný i po vypršení certifikátu – razítko prokazuje, že podpis vznikl v době jeho platnosti. Bez časového razítka by podpis po vypršení certifikátu přestal být platný.