

Krok prvni - zhodnodte bezpecnostni rizika na strance
V prvnim kroku je vhodne prozkoumat vsechny adresy webu (URL) a presvedcit se, ze mohou pracovat s protokolem HTTPS a dokazete je v pripade potreby zmenit. Upravit odkazy samotneho webu je pomerne jednoduche a zvladnete to s pomoci webmastera; pokud jsou odkazy relativni (viz paty krok), tak neni potreba odkazy upravovat vubec. Pokud ve zdrojovem kodu webu pouzivate v odkazech "natvrdo" HTTP, tak je potreba pozadat webmastera o zmenu odkazu primo v databazi.
Krome vlastniho obsahu je nutne proverit externi obsah a vse, co na web nacitate zvenci. Zde musi fungovat HTTPS na strane zdroje obsahu a to nemusi byt vzdy samozrejmosti. Pokud by HTTPS nebylo dostupne, tak narazite na problem smiseneho obsahu, ktery je tematem pateho kroku.
Pri analyze webu byste meli zhodnotit i vsechny externi nastroje, pluginy a rozsireni. Vyradte ty, ktere nutne nepotrebujete. Preferujte otevrene Opensource reseni a nepouzivejte doplnky, ktere nejsou pravidelne aktualizovane a tudiz nemaji opravene bezpecnostni diry.
Krok druhy - provedte zalohu
Zalohu byste meli provest pred kazdou vaznejsi upravou webu a tedy i pred nasazenim certifikatu. Teoreticky se nema co pokazit, ale Murphyho zakony jiste znate a je lepsi mit jistotu. Zalohovani doporucujeme konzultovat s vasim webhostingem ci administratorem; ze strany poskytovatele byva zaloha i obnova ze zalohy hracka, protoze disponuje automatizovanymi nastroji. Administrator nebo webmaster muze web zalohovat manualne.
Krok treti - vyberte spravny certifikat
Ziskani certifikatu je snadne. Vyberete si na SSLmarket.cz certifikat podle zpusobu overeni, miry autentizace a ceny. I pokud si vyberete nejlevnejsi SSL/TLS certifikat jako RapidSSL, neudelate chybu a web bude duveryhodne zabezpecen. Pokud potrebujete pri vyberu poradit, nevahejte vyuzit pruvodce vyberem SSL/TLS certifikatu. Chcete-li mit vedle adresniho radku zeleny nazev vasi spolecnosti, vyberte rozhodne EV certifikat s rozsirenym overenim.
S jakymkoliv SSL/TLS certifikatem z nabidky SSLmarket bude web plne duveryhodny ve vsech prohlizecich a navstevnici nebudou dostavat zadne chybove hlasky ci varovani.
Krok ctvrty - ziskejte a nasadte SSL/TLS certifikat
Nove vystaveny SSL/TLS certifikat dostanete e-mailem a pote muzete pristoupit k instalaci. Pokud ji budete delat sami, tak urcite ocenite postupy v nasi napovede SSLmarketu.
K instalaci potrebujete pristup na server a je vhodne, aby ji provedl administrator, ktery s nim ma zkusenosti. Mohou se totiz objevit komplikace vedouci napriklad k nefunkcnosti weboveho serveru.
Krok paty - odstrante smiseny obsah
Smiseny obsah je vse, co se na stranku nacita pres nezabezpeceny protokol HTTP. U statickych prvku jakou jsou obrazky jde o naruseni sifrovani webu a prohlizec zobrazi varovani. Pokud se jedna o prvky aktivni, jako napriklad skripty, tak je vetsina soucasnych prohlizecu bude blokovat. Smiseny obsah tedy znamena, ze bud bude navstevnik v prohlizeci videt bezpecnostni varovani a jeho duvera a bezpecnost bude narusena, nebo dany prvek bude blokovany, na webu ho neuvidi a bude to vadit pouzitelnosti webu.
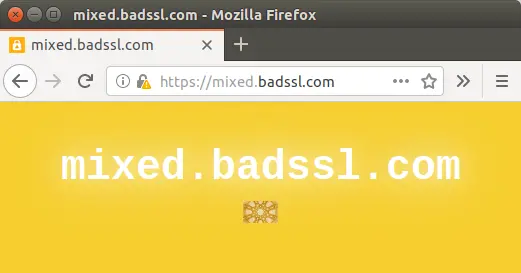
Firefox varuje pred smisenym obsahem ikonou vedle adresniho radku
Pri vkladani vsech prvku do webove stranky pouzivejte relativni URL adresy a nespecifikujte protokoly HTTP ci HTTPS primo v HTML odkazech.
Krok sesty - dodrzujte shodu s bezpecnostnimi standardy
SSL/TLS certifikat na webu je pouze nastrojem k dosazeni bezpecnosti navstevnika. Sam o sobe nedeterminuje silu zabezpeceni webu. Proto je dulezite dodrzovat aktualni bezpecnostni doporuceni a standardy.
Prikladem spravne praxe je vypnuti starych SSL protokolu, ktere jsou povazovany za nebezpecne, a pouzivani pouze bezpecnych nastupcu oznacovanych jako TLS protokoly. Stejne dusledne je potreba pristupovat k nastaveni sifer na vasem serveru. Spatne nastaveni muze zcela degradovat bezpecnost webu a certifikat je pak zbytecny.
Sledovat a posuzovat aktualni bezpecnostni hrozby a trendy je narocne a prakticky zadny bezny majitel webu na to nema cas. Spravci alespon sleduji aktualni deni v oblasti bezpecnosti. Proto je dobre vyuzit nastroj, ktery to kvalifikovane vyresi za vas - napriklad test SSLlabs.com. Test ukaze stav zabezpeceni webu a velice presne ukaze na slabiny, ktere je treba vyresit. S timto nastrojem je bezpecne nastaveni webu hracka.
Krok sedmy - presmerujte HTTP na HTTPS
Presmerovani HTTP na HTTPS je po instalaci certifikatu nejdulezitejsi krok. Presmerovani je potreba udelat manualne (nebude fungovat automaticky po nasazeni certifikatu) a staci tento ukol zadat vasemu spravci serveru, nebo pozadat svuj webhosting.
Pokud by k presmerovani nedoslo, tak budou navstevnici vyuzivat HTTP (pokud si rucne nedopisi do adresy HTTPS) a certifikat by byl na webu viceméne zbytecny. Z pohledu SEO je presmerovani pomoci 301 status code povinnosti, jinak bude Google videt dve stejne varianty vaseho webu a hodnoceni stranek se bude stepit mezi ne.
Krok osmy - nasadte HSTS
HSTS je zkratka pro mechanismus HTTP Strict Transport Security. Jedna se o rozsireni HTTP hlavicky, ktere zajisti zabezpeceni veskere komunikace pres HTTPS. Laicky receno po nasazeni HSTS uz nebude mozne se na web "dostat" pres nezabezpeceny HTTP protokol.
Pouzivani HSTS vyzaduje dobry management certifikatu, protoze pokud na webu napriklad certifikat expiruje, uvidi tuto chybu vsichni vasi navstevnici. Zakaznici SSLmarket.cz jsou na expiraci certifikatu upozornovani jednou mesicne souhrnnym vypisem, nasledne nekolikrat u daneho certifikatu a mohou si nastavit autorenew s automatickym uhrazenim. Tim se maximalne predejde problemu s expiraci. Samozrejme nesmi spravce prodlouzeny certifikat zapomenout nasadit!
Spolu s mechanismem HSTS je casto zminovana doplnkova technologie HPKP. Jedna se o verejne definovani klicu (tedy certifikatu), ktere mohou byt pro web pouzity. V praxi je to velice nebezpecny nastroj. Jeho pouzivani rozhodne nedoporucujeme, protoze muzete zcela znefunkcnit vas web na dobu, pro kterou hlavicky plati. Typicky se platnost nastavuje pro 31536000 sekund, coz je jeden rok (!).
Krok devaty - zabezpecte cookies
Zabezpecte cookies, ktere vas web pouziva. Cookies je vyraz, ktery jiste znate z otravnych list skoro vsech webu, ktere na internetu potkate. Jedna se o male soubory, ve kterych je ulozena informace o navstevnikovi a jeho identifikace.
Je nutne, abyste na strane serveru zaridili pouzivani bezpecnych cookies. To zaruci priznak "HttpOnly" a "Secure"; bezpecna cookie znamena, ze je ke klientovi prenesena pomoci HTTPS a obsah nemuze byt odposlechnout. Jako dalsi uroven zabezpeceni je mozne nasadit zasifrovani cookies. Na strane navstevnika jiz nebudou ulozeny jako proste textove soubory, ale budou zasifrovane. Tim zamezite kradezi prihlaseni nekterého z uzivatelu webu.
Krok desaty - pouzivejte jeden tvar URL a zkontrolujte SEO nastroje
V sedmem kroku jste zavedli presmerovani stranek z HTTP na HTTPS. Nebylo to pouze kvuli bezpecnosti, ale take kvuli SEO. Jedna stranka dostupna na HTTP i HTTPS zaroven je pro vyhledavace dvoji samostatny obsah (logicky duplicitni). A to rozhodne neni dobre. Podobny problem je fungovani webu na hole domene a domene s WWW; i tato duplicita musi byt odstranena presmerovaim. Duplicitni stranky dokonce vznikaji i pri pritomnosti ci absenci lomitka na konci URL (napriklad Wordpress a jine publikacni systemy).
Pro Google Analytics, ktery na webu jiste pouzivate, se muze web na HTTP a HTTPS jevit jako dve ruzne hostname, coz ma dopad na SEO a pouzitelnost Google Analytics. Stejne jako pro tvar nazev-domeny.cz a www.nazev-domeny.cz. Po zavedeni presmerovani z HTTP na jeden tvar URL s HTTPS provedte kontrolu, zdali vami pouzivane SEO nastroje pouzivaji pouze jeden tvar domeny.
Specialista pro bezpečnostní SSL certifikáty
DigiCert TLS/SSL Professional
e-mail: jindrich.zechmeister(at)zoner.cz